
Beim Sicherheitsmanagement rücken insbesondere Unternehmen, deren Betrieb als Kritische Infrastruktur klassifiziert werden kann, in den Fokus. Hierbei wird mit einem Grundschutz ein grundlegendes Niveau organisiert, auf das sich weiterführende Maßnahmen aufbauen. Das ISMS als zentrales Managementsystem gewährleistet die fortlaufende Steuerung und Überprüfung sicherheitsrelevanter Prozesse. Die Zertifizierung nach ISO 27001 dient dabei als international anerkannter Standard für ein robustes Informationsschutzprogramm. In der Praxis wird parallel zum Schutzbedarf eine sorgfältige Abwägung des Return on Security Investment vorgenommen, um das richtige Gleichgewicht von Kosten und Nutzen zu finden und Risiken sinnvoll zu adressieren. Ein Energieversorger könnte beispielsweise bei einem Ausbau seines ISMS gezielt die Bedarfe seiner Kritischen Infrastruktur mit wirtschaftlichen Erwägungen verknüpfen.
Angriffe auf digitale Systeme erfolgen dabei häufig über verschiedene Angriffsvektoren. Über den technischen Weg könnten Angreifer etwa Malware einschleusen, um Zugang zu sensiblen Daten zu erlangen oder ganze Systeme zu kontrollieren. Ein anderes Mittel stellt Phishing dar: Nutzer erhalten dabei täuschende Nachrichten, die sie zur Preisgabe von Zugangsdaten verleiten. Dies gepaart mit Social Engineering führt dazu, dass auch psychologische Manipulationen eingesetzt werden, um Mitarbeitende auszutricksen. Ransomware kann den Zugang zu wichtigen Daten sperren und Lösegeldforderungen nach sich ziehen. Im alltäglichen Betrieb sind zusätzlich Risiken wie Spam und Spoofing präsent, die Unternehmen und Privatpersonen sowohl finanziell als auch organisatorisch belasten können. Denkbar wäre etwa, dass ein Krankenhaus über Spam-Kampagnen und gezieltes Phishing zum Opfer eines solchen Vorfalls wird.
Um solchen Bedrohungen zu begegnen, ist ein strukturiertes Schwachstellenmanagement erforderlich. Zunächst sollte der Softwarebestand durch eine Software Bill of Materials transparent gemacht werden, um alle eingesetzten Komponenten nachvollziehen zu können. Die Identifikation und Bewertung von Schwachstellen hat dabei hohe Priorität, da nicht jede bekannte Lücke automatisch kritisch für den eigenen Betrieb ist. Mithilfe von OSINT und Threat Intelligence werden Hinweise aus öffentlichen Quellen und gezielten Analysen genutzt, um die aktuelle Bedrohungslage einzuschätzen. Ein mittelständischer Maschinenbauer könnte dies nutzen, um bei bekannt werdenden Schwachstellen in Steuerungssoftware gezielt Maßnahmen zu priorisieren und so die Betriebsbereitschaft zu sichern.
Technische Schutzmechanismen bestehen aus mehreren Schichten. Eine zuverlässige Authentifikation – beispielsweise über starke Passwörter oder Multi-Faktor-Verfahren – ist der erste Schritt, um Benutzeridentitäten vor Übernahme zu schützen. CAPTCHA kommt zum Einsatz, um Angriffe durch automatisierte Bots zu verhindern. Der Netzwerkverkehr wird durch den Einsatz moderner Firewalls überwacht, die unerlaubte Zugriffe blockieren. Besonders sensible Schlüsselmaterialien werden oft in einem HSM geschützt, während der TPM als vertrauenswürdige Komponente auf Endgeräten dient. Verschlüsselte Verbindungen mittels TLS sorgen dafür, dass Daten auf dem Transportweg vor unbefugtem Zugriff geschützt sind; zur Absicherung kommen auch Verschlüsselungsverfahren wie RSA zum Einsatz. Zero Trust verfolgt dabei das Ziel, jedes Zugriffsrecht unabhängig vom Standort stets neu zu prüfen, um Vertrauen nicht allein einer internen Netzwerkgrenze anzuvertrauen. Auch die sorgfältige Verwaltung der Schlüssel, etwa mithilfe spezialisierter HSMs, bleibt ein kritischer Faktor im Gesamtsystem. Ein großes Technologieunternehmen könnte auf dieser Basis ein Zusammenspiel aus Zero Trust und Hardware-Sicherheitsmodulen aufbauen.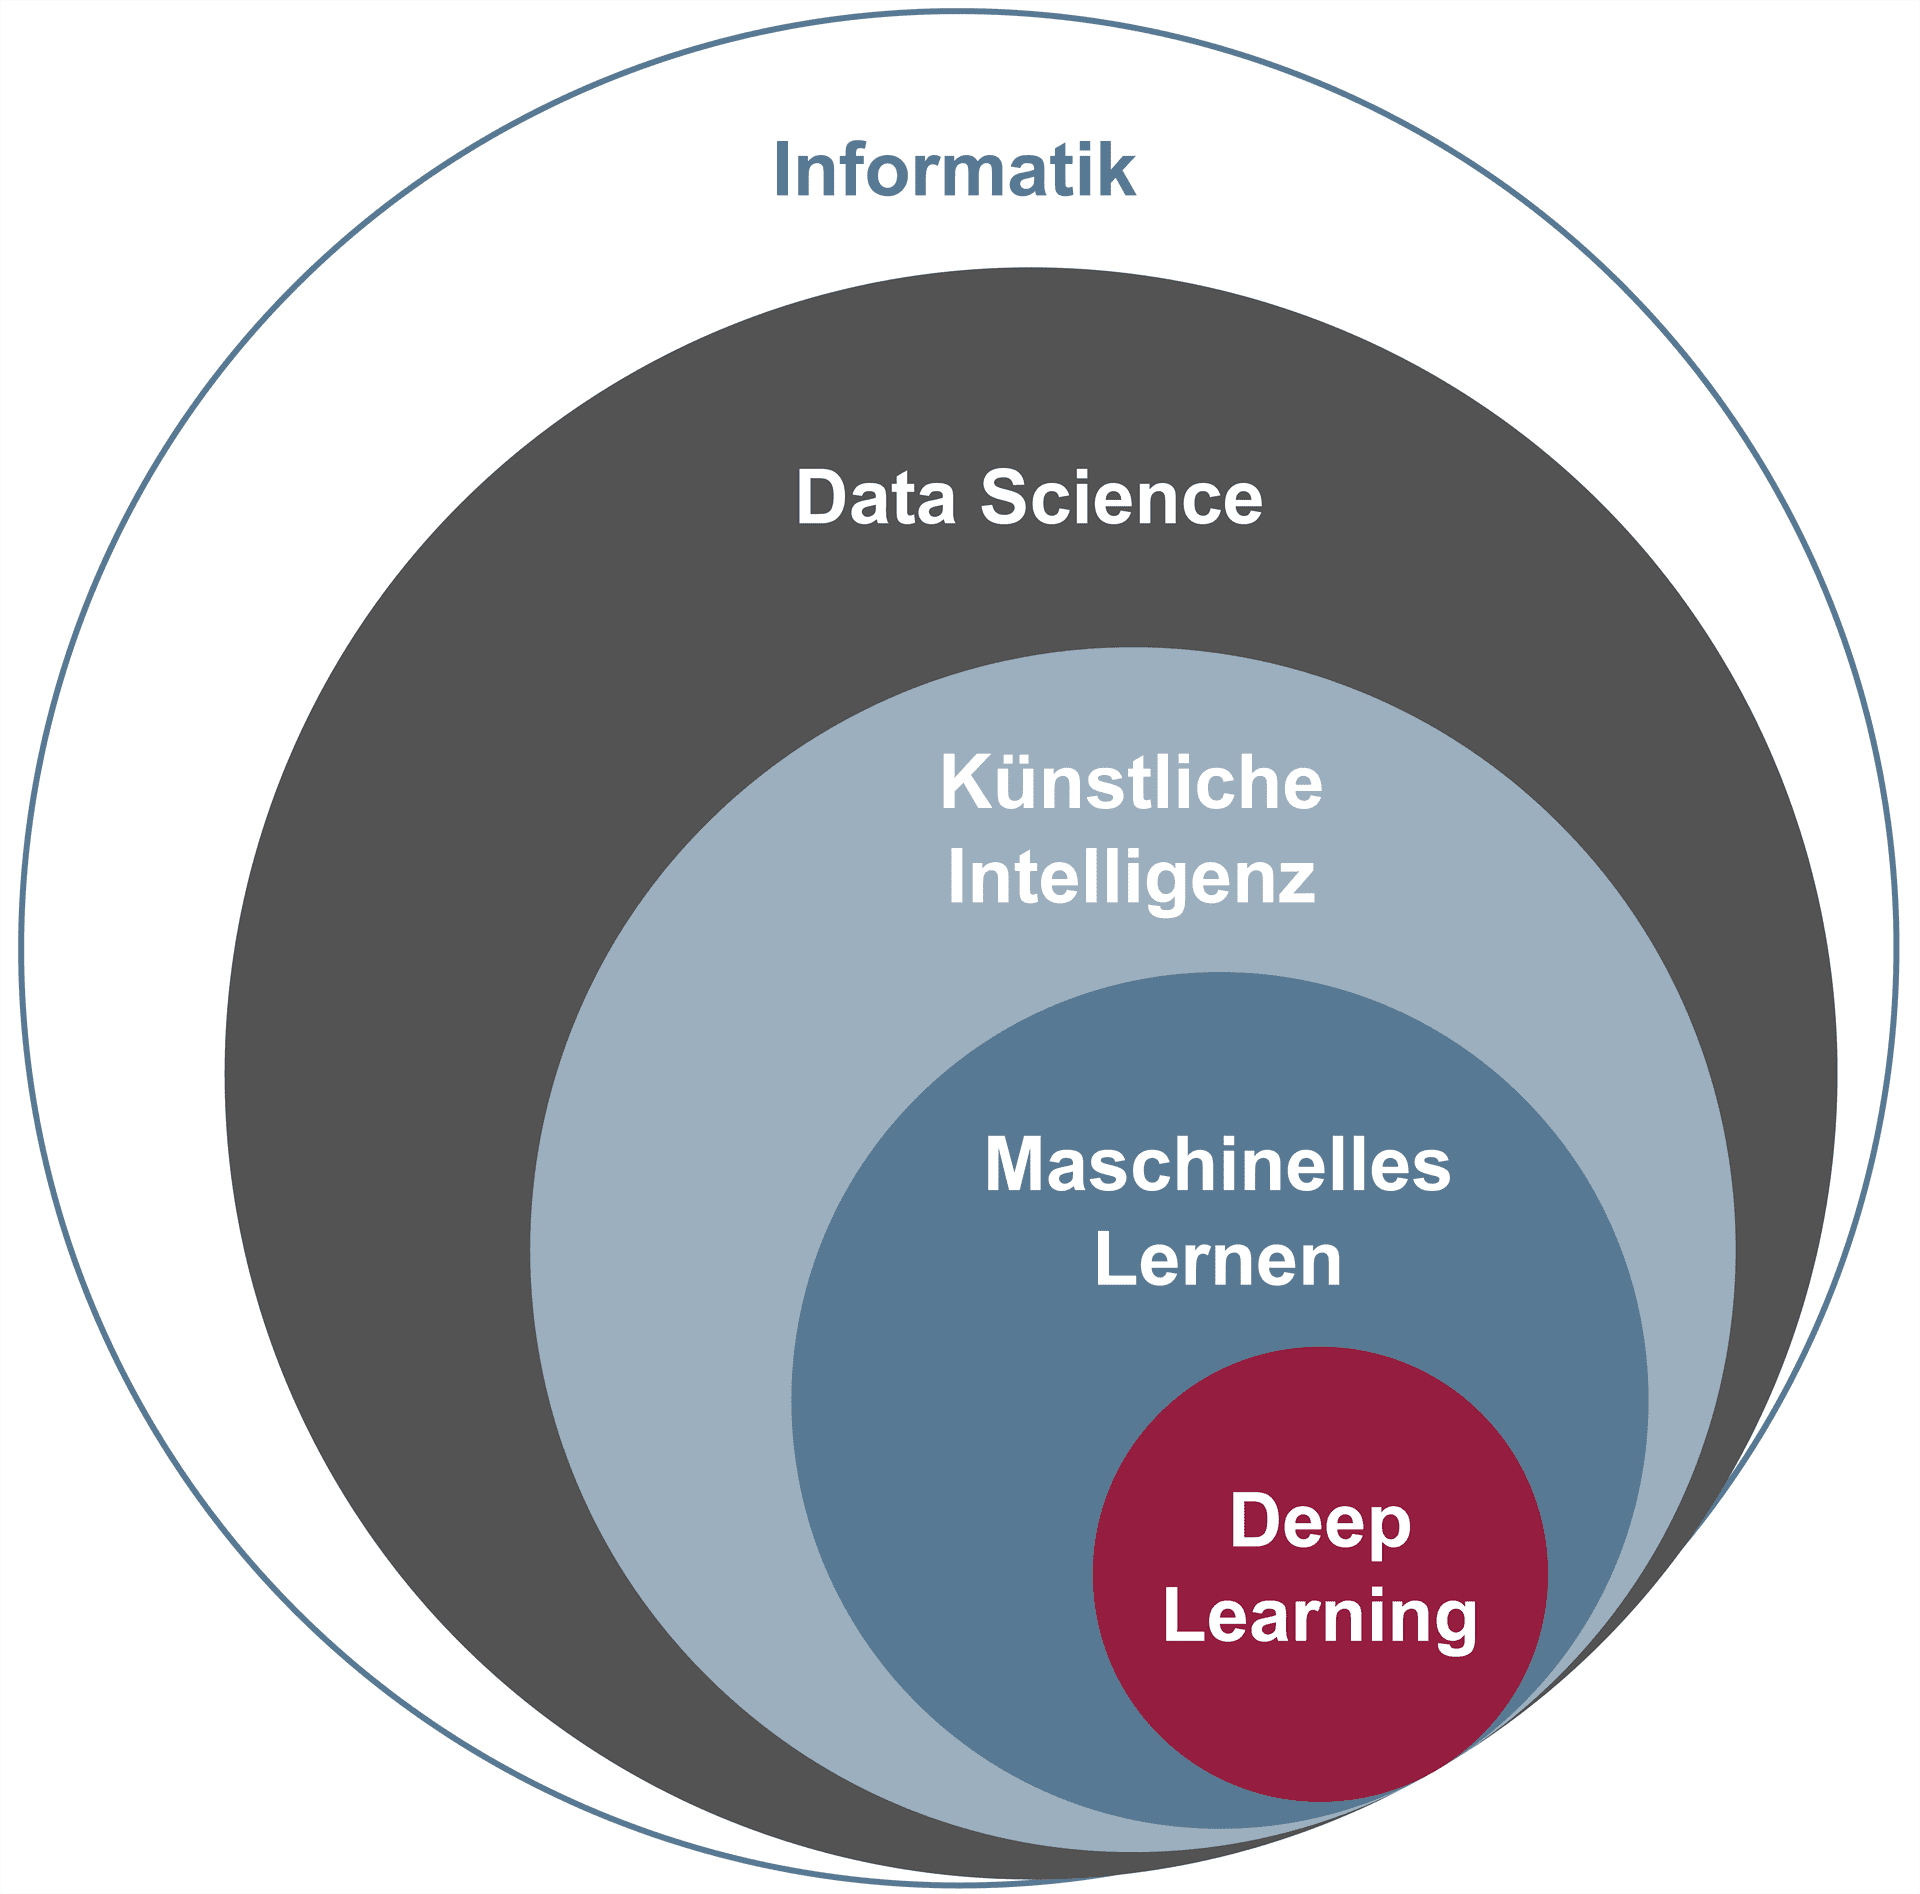
Mit dem fortschreitenden Einsatz neuer Technologien verändert sich auch das gesellschaftliche Verständnis von Privatsphäre. Plattformen, die auf der Blockchain basieren, bieten etwa neue Möglichkeiten für den Schutz oder die Verwaltung von Identitäten, werfen aber auch Fragen zur Nachvollziehbarkeit von Transaktionen auf. Die zunehmende Personalisierung digitaler Informationen führt zur Entstehung von Filterblasen, in denen Nutzende nur noch auf selektierte Inhalte stoßen. Systeme auf Basis von Künstlicher Intelligenz können heutige Schutzpraktiken unterstützen, schaffen aber auch neue Herausforderungen und Disruptionen. Im Lehrbuch Cyber-Sicherheit von Pohlmann werden grundlegende Prinzipien zur sicheren Gestaltung und Bewertung von Sicherheitsarchitekturen erläutert. Dennoch bleibt in Hinblick auf Visionen wie der Singularität offen, wo die Entwicklung ethische und technische Grenzen für den Einsatz von KI zieht. Ein hypothetisches Start-up könnte beispielsweise den Einsatz von Künstlicher Intelligenz für die Erkennung von Angriffsmustern vorantreiben, während gleichzeitig Debatten über den Schutz der Privatsphäre und gesellschaftliche Auswirkungen an Bedeutung gewinnen.
Insgesamt zeigt sich, dass Cyber-Sicherheit weit über technische Schutzmaßnahmen hinausgeht und integraler Bestandteil der fortschreitenden Digitalisierung und der Idee einer Cybernation ist. Nur das Zusammenspiel von Risikomanagement, der Bewertung von Schwachstellen, technischen Maßnahmen und gesellschaftlicher Reflexion macht langfristig einen verantwortungsvollen Umgang mit Informationssicherheit möglich. Die Vielfalt potenzieller Angriffsvektoren, die Bedeutung von Zertifizierungen und die wachsende Rolle von Technologien wie der Künstlichen Intelligenz verdeutlichen, wie wichtig kontinuierliches Lernen, bewusste Abwägungen und die Bereitschaft zu Anpassungen bleiben.